Capisci davvero la tecnologia, dal codice all'hardware.
Guide chiare, analisi tecniche approfondite e consigli operativi per chi vuole comprendere
a fondo come funzionano il web, la sicurezza informatica e i dispositivi fisici.
In un web invaso da guide superficiali generate in serie, HackTheory nasce per restituire valore
alla comprensione reale: smontare il software, analizzare i protocolli e toccare con mano l'hardware.
Coding & Architetture
Non solo framework pronti, ma la logica sottostante: come interagiscono i socket, come gestire la concorrenza e scrivere codice affidabile.
Cybersecurity Etica
Capire i meccanismi di un attacco (SQLi, Phishing, Reverse Shell) è l'unico modo per progettare difese impenetrabili e proteggere la privacy.
Hardware Maker & IoT
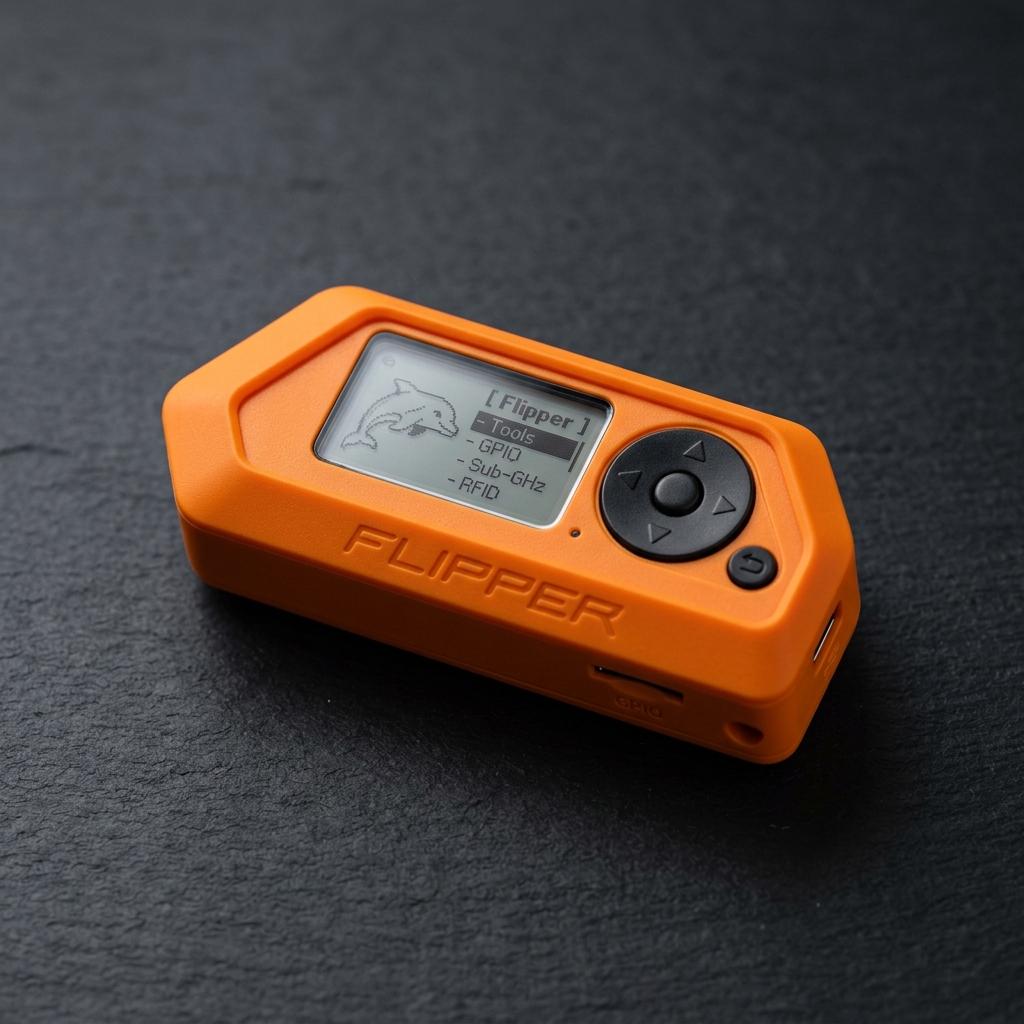
Dagli ESP32 al Raspberry Pi fino a tool come il Flipper Zero: sperimentiamo con radiofrequenza, firmware open source e microelettronica.
Vuoi approfondire con noi?
Esplora i nostri articoli completi o scopri l'hardware selezionato per allestire il tuo laboratorio di test casalingo.